海南企业如何通过网桥与集线器构建稳定的局域网架构
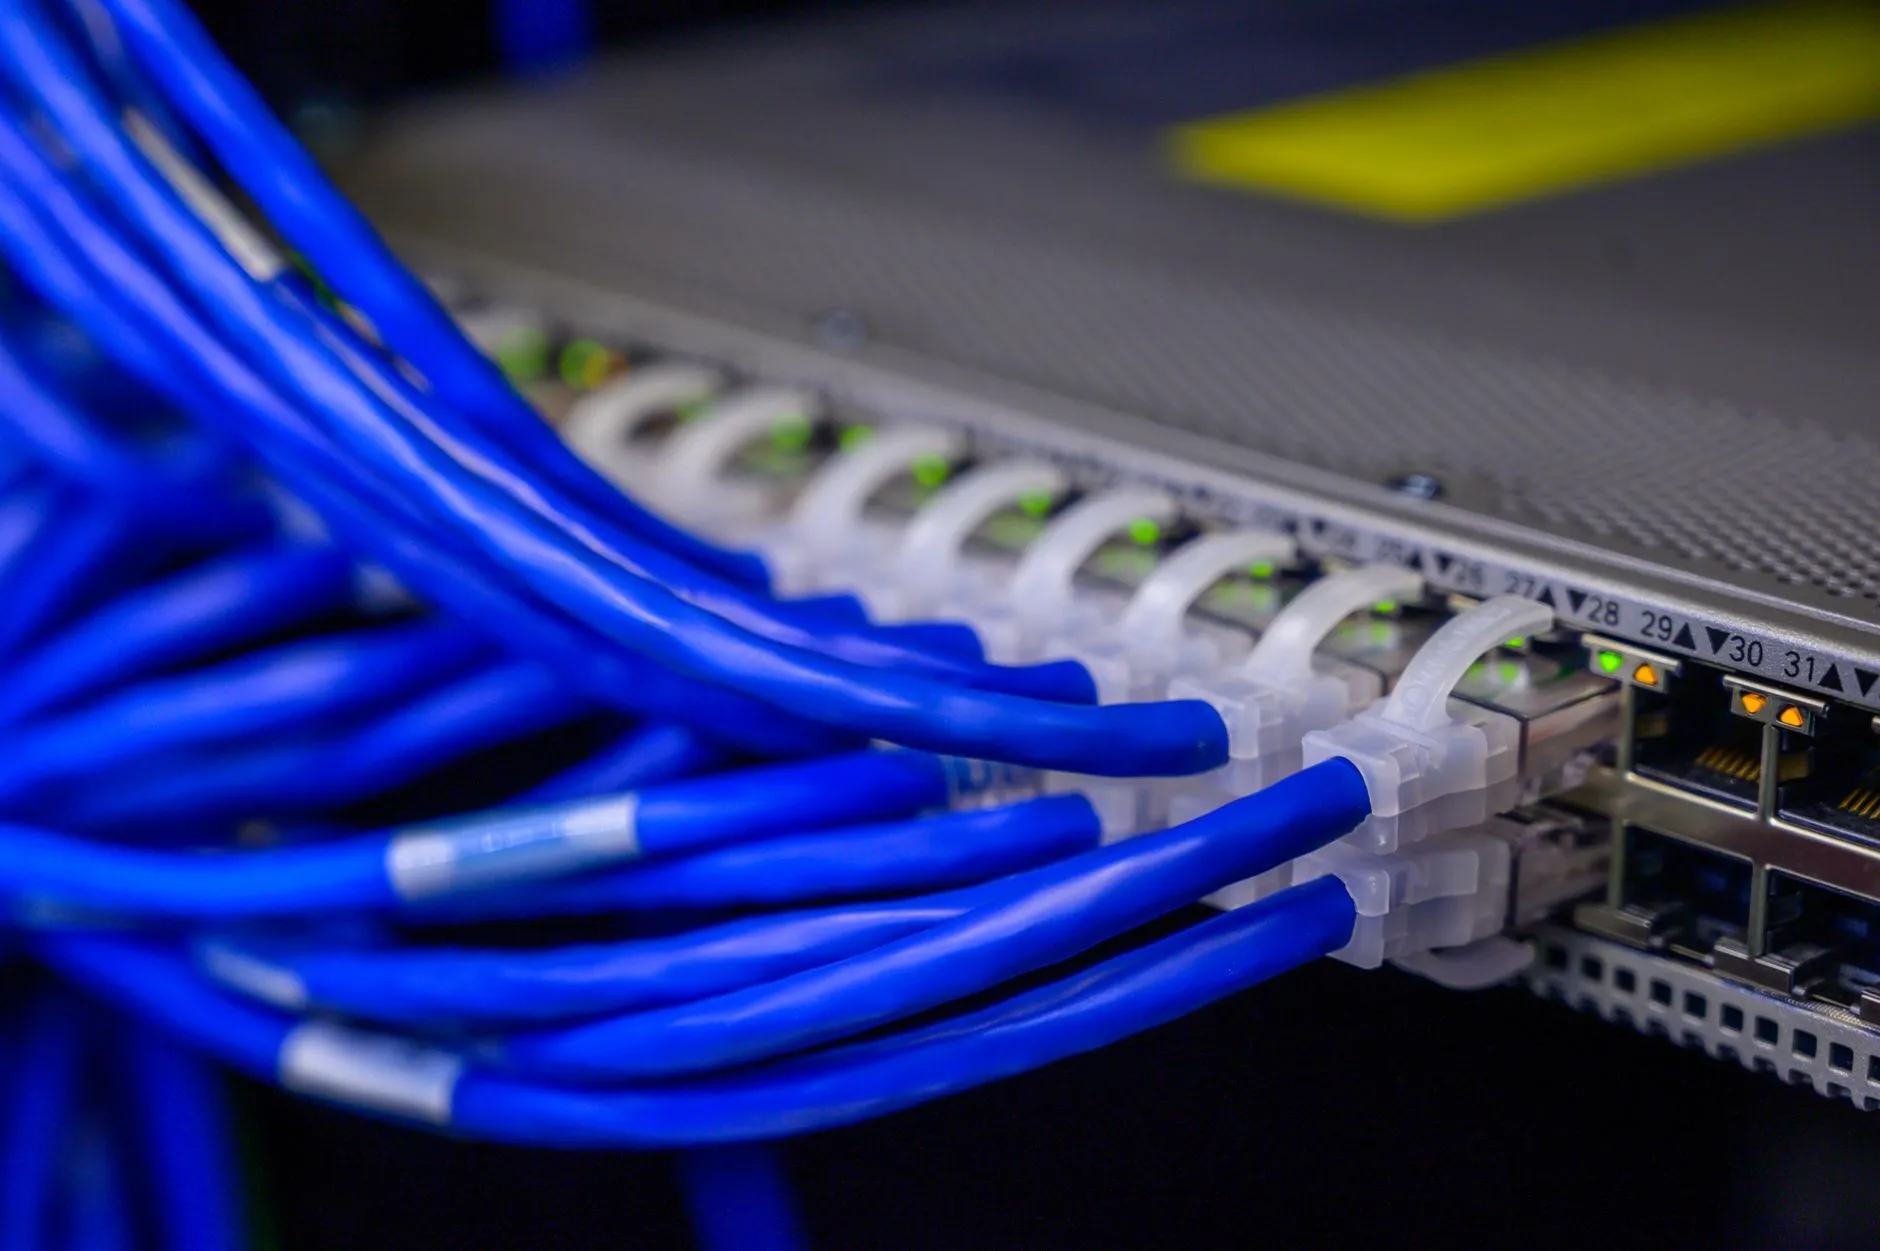
在海口不少园区网络改造项目中,经常遇到一种尴尬:财务部说凭证上传慢,仓储部反映扫码枪频繁掉线,而IT运维翻出拓扑图一看,核心位置还挂着五年前采购的百兆集线器。这种"共享式"设备把所有端口塞进同一个冲突域,终端一多,有效带宽就被稀释得所剩无几。问题不在宽带套餐,而在接入层架构本身。
为什么集线器撑不住现代办公流量
集线器工作在OSI模型的物理层,它收到一个电信号就向所有端口泛洪。这意味着同一时刻只能有一台设备发送数据,其余终端必须排队等待CSMA/CD机制裁决。当海南本地企业普遍接入云ERP、视频会议和NAS共享后,这种半双工共享模式立刻成为瓶颈。相比之下,网络交换机在数据链路层基于MAC地址转发,每个端口独享带宽且支持全双工,这才是当前组网的基本盘。
但交换机并非万能。当两栋办公楼之间需要跨接超过100米的距离时,普通双绞线已经无能为力。此时光纤收发器与协议转换器就派上了用场——前者把电信号转为光信号跑在单模/多模光纤上,后者则解决不同协议体系(如E1与以太网)之间的对接。很多三亚、儋州的制造企业在厂区与办公楼之间,正是靠这对组合打通了主干链路。
网桥在分区隔离中的实际价值
如果说交换机负责"快",那网桥负责的就是"分"。网桥能根据MAC地址过滤流量,把两个物理网段隔开又保持互通。典型场景是:办公区与访客WiFi各走一个网段,中间用网桥做隔离,既避免广播风暴互相影响,又不需要额外配置三层路由。对于预算有限的中小企业,这是性价比很高的过渡方案。
需要提醒的是,网桥和集线器虽然都属"老技术",但定位完全不同:
- 集线器:物理层广播,所有端口共享带宽,已基本退出一线组网
- 网桥:数据链路层过滤转发,可划分冲突域,适合小规模隔离
- 网络交换机:多端口网桥的进化形态,每端口独享带宽,支持VLAN
给海南本地企业的落地建议
结合我们在海南多个园区项目的实施经验,建议按以下思路搭建:核心层用千兆网络交换机做堆叠,接入层选用支持VLAN的二层交换机;跨楼宇或跨厂区的主干优先走光纤,两端配千兆光纤收发器;若涉及运营商专线或工业总线协议,再串接协议转换器。至于网桥和集线器,前者可用于临时分区或访客隔离,后者仅建议在极低流量的监控子网中保留。
网络架构没有一劳永逸的方案,关键是让每一层设备匹配实际的流量模型。把集线器换成交换机、把铜缆换成光纤,往往比升级宽带套餐更能立竿见影地解决卡顿。